Cadenas gigantes como Coopérative U (más de 100 tiendas afectadas), Intermarché y su marca Netto (con hasta 180 tiendas impactadas, y otras 100 desconectadas de emergencia), Carrefour (80 de sus 6.000 tiendas), Monoprix (el 5% de sus más de 400 establecimientos) y E.Leclerc, sufrieron las consecuencias directas de esta intrusión coordinada. Dominique Schelcher, director ejecutivo de Coopérative U, calificó el ataque en una publicación en X como inaceptable, mientras que el comisario europeo de Agricultura y Alimentación, Christophe Hansen, advirtió que “convertir los alimentos en un arma ya es una realidad”, según recogió la BBC. La magnitud total del incidente, que afectó a cerca de 400 tiendas inicialmente y hasta 700 según el Ministro de Finanzas francés, Roland Lescure, expuso una vulnerabilidad crítica en la era de la digitalización del retail.
La intrusión tecnológica: Danfoss, Copeland y las vulnerabilidades en la cadena de frío
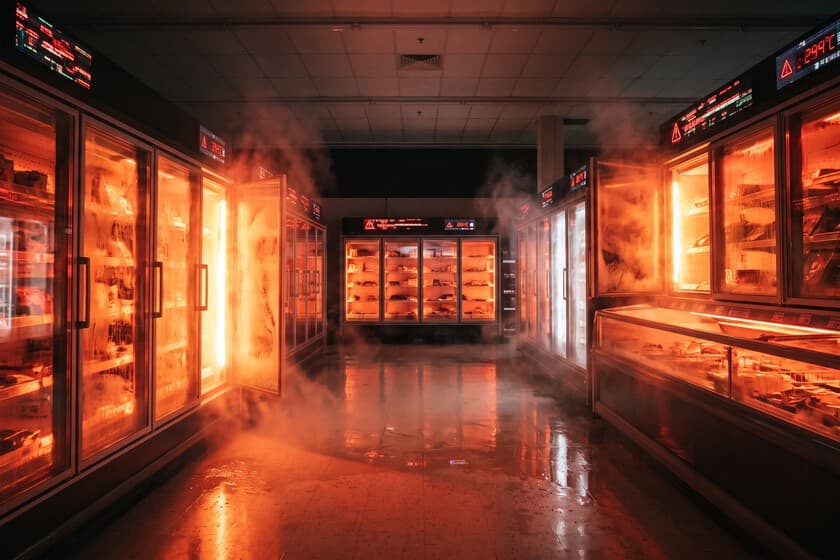
El blanco principal de este ciberataque fue el software de gestión remota de equipos de refrigeración, fabricado por la empresa danesa de ingeniería Danfoss, en particular sus series AK-SM y AK-SC, así como consolas xweb de Copeland y Dixell. Estos sistemas permiten a los comercios controlar sus unidades de frío a distancia, optimizando procesos como la descongelación nocturna. Sin embargo, lo que se suponía ser una función de eficiencia fue pervertido por los atacantes, quienes ordenaron a los equipos que se calentaran y mantuvieran temperaturas excesivas durante aproximadamente seis horas.
Danfoss, en un comunicado recogido por la BBC, explicó que los equipos afectados eran modelos antiguos cuyo software de seguridad no podía actualizarse para protegerlos de riesgos ya identificados. La empresa afirmó haber “aconsejado” a sus clientes desde hace tiempo mantener sus sistemas actualizados, sugiriendo una corresponsabilidad en la falla de seguridad. Sin embargo, la investigación adicional revela que firmas como Claroty Team82 habían publicado en agosto de 2026 una serie de vulnerabilidades (CVE-2025-41450, CVE-2025-41451, CVE-2025-41452) para el Danfoss AK-SM 800A, que permitían la elusión de autenticación y la ejecución remota de comandos. Esto sugiere que las debilidades no eran solo una cuestión de “modelos antiguos” sin soporte, sino también de vulnerabilidades activas que, aparentemente, no habían sido mitigadas a tiempo por los usuarios finales, a pesar de las advertencias.
La magnitud del daño: Cifras millonarias y el espectro de la seguridad alimentaria
El impacto económico del ciberataque fue considerable. Si bien la magnitud exacta aún se desconoce, las estimaciones sugieren pérdidas de “decenas de millones de euros”. Intermarché, por ejemplo, informó a Reuters que sus refrigeradores alcanzaron los 50°C durante seis horas, lo que obligó a desechar todos los alimentos afectados para evitar riesgos para la salud. El Grupo Mousquetaires, propietario de Intermarché y Netto, indicó que varias vitrinas de productos frescos y congelados permanecieron inoperativas incluso al día siguiente del ataque, con el personal trabajando arduamente para reabastecer estantes.
Los gerentes de supermercados se encontraron con una bocanada de aire caliente y, en algunos casos, incluso pequeños incendios al llegar a sus tiendas. BFMTV publicó una imagen de un congelador de helados marcando 26.5°C. A nivel local, dos supermercados en la región de Alsacia reportaron pérdidas conjuntas de 270.000 euros en mercancía, mientras que un establecimiento en las afueras de París estimó 55.000 euros en pérdidas. Estas cifras parciales dan una idea de los costos millonarios a nivel nacional. La fiscalía francesa abrió una investigación específica por ciberdelincuencia, calificando el incidente como un “ciberataque a gran escala”, mientras que la ANSSI (Agencia Nacional de Ciberseguridad de Francia) emitió una alerta, advirtiendo que los ataques “probablemente aún estaban en curso” y recomendando medidas de seguridad urgentes.
Roland Lescure, Ministro de Finanzas francés, aunque minimizó el riesgo para el suministro general, lo consideró una “llamada de atención para todos”, destacando que el incidente “toca el corazón de nuestra seguridad alimentaria”. Este tipo de ataques demuestran cómo la ciberdelincuencia puede trascender el robo de datos y afectar directamente la infraestructura física y operativa, con consecuencias tangibles y peligrosas.
Qué significa para Latam: La urgencia de blindar infraestructuras críticas
Para Latinoamérica, este incidente en Francia no es un evento distante, sino una premonición de riesgos latentes. La región, altamente digitalizada en el sector retail y con una creciente adopción del IoT industrial, presenta una superficie de ataque cada vez mayor. Manuel Rivera, director general de Nekt Group en México, advirtió que una vulnerabilidad similar en su país podría tener “consecuencias graves”, especialmente en la cadena de frío de alimentos y medicamentos, dada la dependencia de sistemas de control industrial centralizados y proveedores externos. Este “riesgo de terceros” en la gestión de sistemas críticos es una preocupación palpable.
Los entornos regulatorios en ciberseguridad en América Latina son fragmentados, aunque países como Chile están avanzando con leyes como la 21.663 (vigente desde marzo de 2025) y la 21.719 de Protección de Datos (diciembre de 2026). Otros como México, Colombia y Brasil también cuentan con normativas, a menudo alineadas con directivas europeas o el Convenio de Budapest. Sin embargo, la implementación y el cumplimiento efectivo son desafíos constantes. Estudios de Kaspersky de octubre de 2026 revelan que el 36% de las empresas de retail en Latinoamérica sufren pérdidas financieras por ciberataques, y el 33% experimenta interrupciones en sus procesos de negocio. Un alarmante 40% de las organizaciones citan la falta de control centralizado sobre la infraestructura de TI como un factor de riesgo.
Eduardo Chavarro, de Kaspersky, ha alertado sobre la insuficiencia de seguridad en muchos sistemas ciberfísicos (IoT), su frecuente exposición a internet y la ausencia de medidas básicas de protección, señalando que herramientas como Shodan y Censys pueden identificarlos fácilmente. Este es un problema global que resuena con fuerza en Latinoamérica, donde la modernización a menudo prioriza la conectividad sobre la ciberseguridad robusta desde el diseño. La protección de la cadena de frío y otras infraestructuras críticas no es solo una cuestión de tecnología, sino de resiliencia empresarial y seguridad pública. El caso francés es un recordatorio contundente de que las vulnerabilidades en el ciberespacio pueden tener efectos desastrosos en el mundo físico y en la vida cotidiana de las personas.